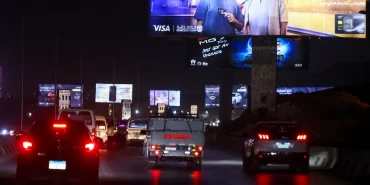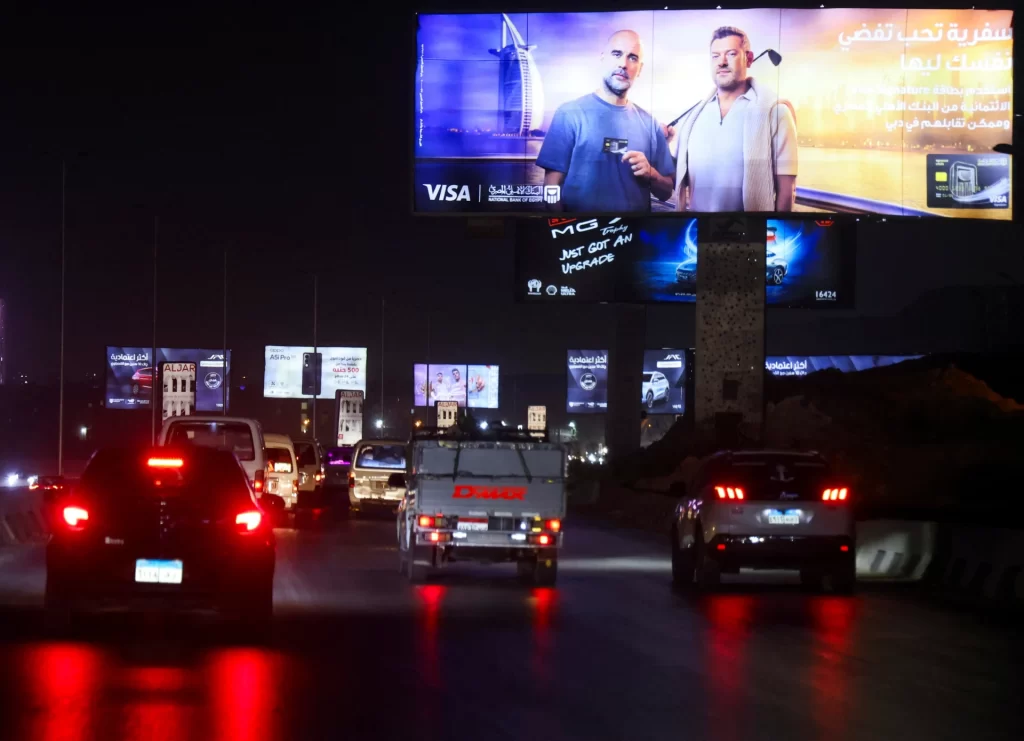
Mısır’ın başkenti Kahire’nin en yoğun çevre yollarından birinde seyir halindeki sürücüler ve yayalar, dijital reklam panolarında aniden beliren açık müstehcen içeriklerle büyük bir şok yaşadı. Bir Telegram grubunun imzasını taşıyan korsan yayın, yetkilileri acil müdahaleye zorlarken olayın yalnızca Mısır ile sınırlı kalmadığı, uluslararası bir siber saldırı zincirinin parçası olduğu ortaya çıktı.
Amerikan teknoloji portalı Gizmodo’nun aktardığı bilgilere göre, 30 Ekim gecesi yaşanan olay Malezya, Brezilya, Irak ve Çin’deki reklam ekranlarını da eş zamanlı olarak etkiledi. Güvenlik açığının, birçok yerel şirkete merkezi yayın yazılımı sağlayan uluslararası bir reklam platformundan kaynaklandığı belirlendi. Mısır ayağında ise ana arterlerde yaklaşık 239 dev dijital panoyu işleten United Arab Company hedef alındı.
Benzer manzaralar Malezya ve Brezilya’da da görüldü
Saldırının etkileri diğer ülkelerde de benzer skandallara yol açtı. Malezya’nın Kluang Belediye Meclisi, sorumluluğundaki bazı panoların siber saldırıya uğrayarak ahlaka aykırı görüntüler yayınlaması üzerine sistemlerin acil olarak kapatıldığını duyurdu. Brezilya’nın Campo Maior kentinde de kentin en işlek otoyolundaki dev bir ışıklı ekran aynı yöntemle ele geçirilerek uygunsuz görüntüler yaydı.
Telegram üzerinde faaliyet gösteren “Leakrz$” adlı korsan grup, dünya genelindeki ekranlara yönelik saldırıları üstlendi. Korsanlar, bağımsız kaynaklarca henüz doğrulanmasa da benzer müdahaleleri Çin ve Irak’taki panolara da uyguladıklarını iddia etti. Mısır’daki United Arab Company ise sosyal medya hesabından yaptığı açıklamada, sistemlerine yetkisiz bir erişim sağlandığını doğrulayarak etkilenen ekranın hızla kapatıldığını ve adli soruşturmanın başlatıldığını kaydetti.
“İleri düzey bir zeka gerektirmiyor”
Kahire merkezli bağımsız haber platformu Cairo Report’a takma isimlerle konuşan saldırganlar, yaptıkları işlemin abartıldığı kadar karmaşık olmadığını savundu. Eylemin ileri düzey mühendislik becerisi gerektirmediğini alaycı bir dille ifade eden grup üyeleri, doğrudan fiziki panoları değil, ekranlara içerik aktaran merkezi bulut yazılımını hedef aldıklarını söyledi.
Korsanlar, internete açık ve temel güvenlik protokollerinden yoksun panelleri iki saat içinde tarayarak binlerce savunmasız sistem tespit ettiklerini öne sürdü. Amaçlarının fidye talep etmek değil, kurumların ve altyapı sağlayıcılarının dijital güvenlik açıklarını teşhir etmek olduğunu belirttiler.
Dijital açıklar ilk kez yaşanmıyor
Reklam panolarının internete doğrudan ve varsayılan şifrelerle bağlanması daha önce de benzer krizlere neden olmuştu:
- 2016 Cakarta: Endonezya’nın başkentinde dev bir panoya müstehcen video yansıtan bir kişi “şaka amaçlı yaptığını” savunsa da tutuklanmıştı.
- 2019 Varsayılan Şifre Krizi: Güvenlik araştırmacısı Drew Green, fabrika çıkışı şifresi değiştirilmeyen yüzlerce reklam ekranına kolayca sızılabileceğini kanıtlamıştı.
- 2022 Brisbane: Avustralya’da işlek bir meydandaki reklam ekranı korsanlarca ele geçirilerek dakikalarca uygunsuz yayın yapmıştı.
- Ağustos 2023 Bağdat: Irak makamları, benzer bir siber saldırı ve müstehcen görüntü vakasının ardından tedbir amaçlı tüm dijital panoların faaliyetini geçici olarak durdurmuştu.
Uzmanlar, son küresel saldırının da sistem yöneticilerinin temel güvenlik duvarlarını ihmal etmesinden ve varsayılan erişim şifrelerini güncellememesinden kaynaklandığına dikkat çekiyor.